Gerätesicherheit und Aktualisierung über die Luft
Sichere Firmware-Aktualisierung über die Luft: welcher Ablauf einen Stromausfall übersteht, warum der Startlader ein eigenes Produkt ist, wo die Schlüsselverwaltung schwierig wird und wie sich eine Flotte gefahrlos ausrollen lässt.
Kurz gefasst
- Der laufende Stand wird nie überschrieben. Das ist der Unterschied zwischen sicher und verloren.
- Der Startlader ist ein eigenes Produkt — er muss ohne Aktualisierung über Jahre richtig bleiben.
- Die Schlüsselverwaltung ist der schwierige Teil, nicht die Signaturprüfung.
- Der neue Stand muss sich selbst bestätigen, sonst kehrt das Gerät zurück.
- Ein Produkt ohne Aktualisierungsweg ist heute schwer zu vertreiben und morgen nicht mehr.
Zwei Probleme, die eigentlich eines sind
Sicherheit und Aktualisierbarkeit werden in Projekten getrennt behandelt, häufig von verschiedenen Personen und zu verschiedenen Zeitpunkten. Das ist ein Fehler, denn sie hängen unauflösbar zusammen.
Ohne Aktualisierungsweg ist Sicherheit nicht aufrechtzuerhalten. Jedes Produkt enthält Software, in der Schwachstellen gefunden werden — nicht vielleicht, sondern im Laufe der Jahre mit Sicherheit. Ein Gerät, das sich nicht aktualisieren lässt, ist von diesem Moment an dauerhaft verwundbar, und die einzige Abhilfe ist ein Austausch.
Ohne Sicherheit ist ein Aktualisierungsweg gefährlich. Ein Gerät, das Software aus dem Netz annimmt und ausführt, ohne zu prüfen, woher sie stammt, ist leichter anzugreifen als eines ohne diese Fähigkeit. Der Aktualisierungsweg wird dann selbst zur Schwachstelle — und zwar zur wirksamsten, weil er beliebigen Code ausführt.
Daraus folgt: Beides gehört gemeinsam entworfen, und zwar früh. Der Aktualisierungsweg ist keine Funktion, die sich am Ende ergänzen lässt, sondern eine Eigenschaft, die Speicheraufteilung, Startlader, Gerätekennung und Fertigungsablauf berührt.
Was eine brauchbare Aktualisierung voraussetzt
Die Anforderungen lassen sich vollständig aufzählen, und jede einzelne davon hat einen Grund, der aus einem realen Fehlerfall stammt.
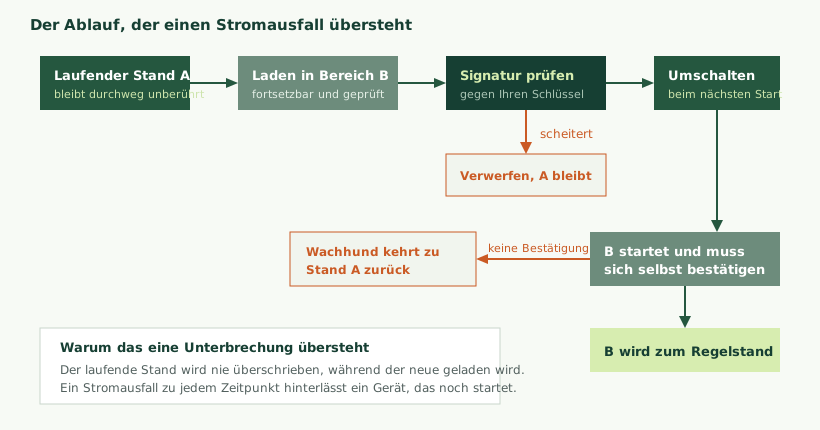
- Der laufende Stand bleibt unberührt. Der neue wird in einen getrennten Bereich geladen. Ohne diese Trennung ist jeder Abbruch tödlich.
- Die Übertragung ist fortsetzbar. Ein Gerät mit schlechter Verbindung schafft ein Abbild selten in einem Stück.
- Die Unversehrtheit wird geprüft. Eine Prüfsumme über das gesamte Abbild, bevor es überhaupt in Betracht kommt.
- Die Herkunft wird geprüft. Eine Signatur gegen einen Schlüssel, den Sie kontrollieren — sonst könnte jeder ein Abbild liefern.
- Die Version wird geprüft. Ein älterer Stand darf nicht eingespielt werden, sonst lässt sich eine behobene Schwachstelle wieder einführen.
- Das Umschalten geschieht in einem Schritt. Entweder der alte oder der neue Stand ist gültig, nie ein Zwischenzustand.
- Der neue Stand bestätigt sich selbst. Läuft er an und meldet sich, wird er zum Regelstand; tut er es nicht, kehrt das Gerät zurück.
- Der Rückweg ist möglich. Ein Stand, der startet, aber nicht funktioniert, muss rückgängig gemacht werden können.
Der siebte Punkt ist der am häufigsten fehlende und der wichtigste. Ein Abbild kann gültig signiert und technisch fehlerfrei sein und trotzdem ein Gerät unbrauchbar machen — weil eine geänderte Einstellung dazu führt, dass es sich nicht mehr verbindet. Ohne Selbstbestätigung bleibt das Gerät in diesem Zustand, und es gibt keinen Weg zurück außer einem Besuch.
Die Selbstbestätigung braucht dabei ein Kriterium, das etwas aussagt. „Der Stand ist gestartet“ genügt nicht; brauchbar ist „der Stand hat sich erfolgreich verbunden und eine Nachricht abgesetzt“. Erst das schließt die häufigste Art von Fehlaktualisierung aus.
Speicheraufteilungen und was jede kostet
Die Aufteilung des Programmspeichers bestimmt, welcher Ablauf möglich ist. Drei Bauweisen kommen in Frage.
| Aufteilung | Speicherbedarf | Verhalten bei Abbruch | Eignung |
|---|---|---|---|
| Zwei gleich große Bereiche | etwa doppelt | Unkritisch; der alte Stand bleibt startfähig | Der Regelfall, wo der Speicher es zulässt |
| Ein Bereich plus externer Speicher | einfach, plus ein Baustein | Unkritisch beim Laden, kritisch beim Kopieren | Wo der interne Speicher knapp ist |
| Überschreiben an Ort und Stelle | einfach | Ein Abbruch macht das Gerät unbrauchbar | Nur, wo ein Besuch vertretbar ist |
Die dritte Zeile steht hier, weil sie vorkommt, und nicht, weil sie zu empfehlen wäre. Sie ist die Bauweise, die bei knappem Speicher naheliegt und die bei der ersten größeren Ausrollung eine Zahl von Geräten kostet, die niemand eingeplant hat.
Die zweite Zeile ist der übliche Ausweg bei knappem Speicher, und sie hat einen Haken, der beachtet werden muss: Das Kopieren vom externen Speicher an den Platz des Programms ist der kritische Abschnitt. Ein Abbruch währenddessen hinterlässt ein unvollständiges Abbild — weshalb der Startlader erkennen muss, dass ein Kopiervorgang unterbrochen wurde, und ihn nach dem Neustart wiederholt statt zu starten.
Eine Zwischenlösung für sehr knappen Speicher ist die Übertragung nur der Unterschiede zum vorigen Stand. Sie verkleinert die zu übertragende Menge erheblich — was bei sparsamen Funkverfahren den Unterschied zwischen möglich und unmöglich ausmachen kann — und ändert am Speicherbedarf im Gerät nichts. Sie setzt außerdem voraus, dass der vorige Stand bekannt ist, was die Verwaltung der Flotte verkompliziert.
Feststellen, dass eine Firmware von Ihnen stammt
Die Signaturprüfung ist der Kern des Ganzen, und sie ist technisch der einfachste Teil. Das Verfahren ist seit Jahrzehnten etabliert: Sie unterschreiben das Abbild mit einem privaten Schlüssel, das Gerät prüft die Unterschrift mit dem zugehörigen öffentlichen Schlüssel.
Damit diese Prüfung etwas wert ist, müssen drei Bedingungen erfüllt sein, und jede einzelne wird in der Praxis regelmäßig verletzt:
- Der öffentliche Schlüssel im Gerät ist nicht überschreibbar. Liegt er in einem gewöhnlichen Speicherbereich, kann ein Angreifer ihn durch seinen eigenen ersetzen — und danach prüft das Gerät gewissenhaft gegen den falschen Schlüssel.
- Der Startlader selbst ist geschützt. Ein Startlader, der sich überschreiben lässt, lässt sich durch einen ersetzen, der nicht prüft.
- Die Programmierschnittstelle ist geschlossen. Über eine offene Fehlersuchschnittstelle lässt sich beides umgehen, und zwar mit Werkzeugen, die jeder hat.
Der dritte Punkt ist derjenige, der am häufigsten offen bleibt — nicht aus Nachlässigkeit, sondern weil die Schnittstelle in der Fertigung gebraucht wird und das Abschalten der letzte Schritt ist, den jemand von Hand macht. Die Abhilfe ist, es zu einem festen Bestandteil des Fertigungsablaufs zu machen und die Prüfung darauf in die Endkontrolle aufzunehmen.
Zur Frage der Verschlüsselung: Eine Signatur stellt sicher, dass das Abbild von Ihnen stammt und unverändert ist. Sie verbirgt seinen Inhalt nicht. Ob der Inhalt zusätzlich verschlüsselt werden soll, ist eine andere Frage — sie lohnt sich, wo der Code selbst schützenswert ist, und sie bringt die Schwierigkeit mit, dass der Entschlüsselungsschlüssel im Gerät liegen muss.
Der Startlader ist ein eigenes Produkt
Das kleine Programm, das vor der eigentlichen Anwendung läuft, entscheidet über die Sicherheit und die Zuverlässigkeit des ganzen Ablaufs — und es hat eine Eigenschaft, die es von allem anderen unterscheidet: Es lässt sich in der Regel nicht aktualisieren.
Ein Fehler im Startlader ist deshalb ein Fehler, mit dem die Geräte leben müssen. Daraus folgt, dass er mit einer Sorgfalt gebaut gehört, die über die der Anwendung hinausgeht:
- So klein wie möglich. Jede Zeile ist eine Zeile, die zehn Jahre lang richtig sein muss.
- Keine unnötigen Fähigkeiten. Kein Netzwerkstapel, keine Dateisystembehandlung, nichts, was nicht zwingend gebraucht wird — die Anwendung lädt das Abbild, der Startlader prüft und schaltet um.
- Jede Eingabe als feindlich behandeln. Längenangaben prüfen, bevor darauf zugegriffen wird; kein Vertrauen in Werte aus dem Abbild.
- Gründlich geprüft, einschließlich der Fälle mit unterbrochener Versorgung an jedem Punkt des Ablaufs.
- Versioniert und archiviert, mit dem genauen Übersetzungsstand — weil ein Rückläufer in fünf Jahren untersucht werden können muss.
Den Startlader selbst aktualisieren
Gelegentlich muss es doch sein — weil eine Schwachstelle gefunden wurde oder weil eine neue Fähigkeit gebraucht wird. Das ist der riskanteste Vorgang überhaupt, denn ein Fehlschlag hinterlässt ein Gerät, das gar nicht mehr startet.
Zwei Wege verringern das Risiko. Der erste ist ein zweistufiger Aufbau: eine sehr kleine erste Stufe, die niemals verändert wird, und eine zweite, die aktualisierbar ist. Die erste Stufe ist dann so klein, dass sie mit hoher Sicherheit fehlerfrei ist. Der zweite Weg ist, zwei Startladerbereiche vorzusehen und zwischen ihnen umzuschalten — dasselbe Verfahren wie bei der Anwendung, eine Ebene tiefer.
Beide kosten Speicher. Ob sich das lohnt, hängt daran, wie zugänglich die Geräte sind: Bei einer Flotte, die über ein Land verteilt ist, lohnt es sich; bei Geräten in der eigenen Halle vermutlich nicht.
Schlüsselverwaltung ist der schwierige Teil
Die Signaturprüfung im Gerät ist an einem Nachmittag umgesetzt. Die Verwaltung der Schlüssel darum herum ist eine Aufgabe für Jahre, und sie ist der Teil, an dem Vorhaben tatsächlich scheitern.
Die Fragen, die zu beantworten sind:
- Wo liegt der private Schlüssel? Auf einem Entwicklungsrechner ist er verloren, sobald dieser Rechner es ist. In einem Sicherheitsmodul, das ihn nie herausgibt, ist er geschützt — und das kostet Geld und Umstand.
- Wer darf unterschreiben? Idealerweise nicht ein Mensch, sondern ein Ablauf: Ein Abbild wird gebaut, geprüft, freigegeben und dann unterschrieben — nachvollziehbar, mit einer Aufzeichnung darüber, wer die Freigabe erteilt hat.
- Was geschieht bei einem Verlust? Ohne Vorsorge kann danach jeder gültige Aktualisierungen für Ihre Geräte erzeugen, und es gibt keinen Weg, das rückgängig zu machen.
- Wie wird gewechselt? Ein Schlüssel sollte sich austauschen lassen, ohne jedes Gerät anzufassen — was voraussetzt, dass mehrere Schlüssel vorgesehen sind.
- Wie lange gilt er? Über zehn Jahre Produktlebensdauer sind Schlüssel mit ausreichender Länge zu wählen, und ein Wechsel sollte eingeplant sein.
- Was, wenn der Verantwortliche das Unternehmen verlässt? Ein Schlüssel, den nur eine Person kennt, ist ein Betriebsrisiko.
Die brauchbare Vorsorge besteht aus drei Maßnahmen, die zusammenwirken. Erstens: mehrere Schlüssel im Gerät hinterlegen, sodass ein Wechsel ohne Hardwareeingriff möglich ist. Zweitens: eine Sperrliste, mit der ein Schlüssel für ungültig erklärt werden kann — sie muss selbst signiert sein und mit einem Stand ausgeliefert werden, der den alten Schlüssel noch akzeptiert. Drittens: eine getrennte Aufbewahrung des Hauptschlüssels, der nur für den Wechsel gebraucht wird und sonst nie zum Einsatz kommt.
Diese Vorsorge kostet beim ersten Aufbau einen überschaubaren Aufwand und ist nachträglich nicht nachrüstbar — weil ein Gerät im Feld nur akzeptiert, was ein Schlüssel unterschreibt, den es bereits kennt.
Gerätekennung und Fertigung
Jedes Gerät braucht eine Kennung, mit der es sich gegenüber Ihrem System ausweist. Sie entsteht in der Fertigung, und das macht sie zu einem Thema, das zwischen Entwicklung und Produktion liegt — weshalb es regelmäßig dazwischenfällt.
Drei Wege sind gebräuchlich:
- Ein gemeinsames Geheimnis für alle Geräte. Einfach, und die schlechteste Wahl: Ein einziges ausgelesenes Gerät betrifft die gesamte Flotte.
- Ein eigenes Geheimnis je Gerät, in der Fertigung eingebracht und in Ihrem System hinterlegt. Der übliche und angemessene Weg.
- Ein im Gerät erzeugtes Schlüsselpaar, dessen privater Teil das Gerät nie verlässt und dessen öffentlicher Teil bei der Fertigung ausgelesen und hinterlegt wird. Der beste Weg, und er setzt voraus, dass der Baustein es unterstützt.
In allen Fällen entstehen Anforderungen an den Fertigungsablauf: Es braucht eine Station, die das Einbringen vornimmt, eine Aufzeichnung, welches Gerät welche Kennung trägt, eine Prüfung, dass es funktioniert hat, und einen Umgang mit Geräten, die diesen Schritt nicht bestanden haben. Bei Auftragsfertigung kommt die Frage hinzu, ob Sie dem Fertiger die Geheimnisse anvertrauen wollen — was beim dritten Weg entfällt, weil es nichts zu übergeben gibt.
Ein Punkt, der spät auffällt und teuer ist: Die Zuordnung von Kennung zu Gerät muss aus der Fertigung in Ihr System gelangen, und zwar zuverlässig. Eine Liste, die von Hand übertragen wird, enthält Fehler — und ein Gerät, dessen Kennung falsch hinterlegt ist, lässt sich im Feld nicht mehr einbinden.
Was mindestens im Gerät liegen muss
Damit die beschriebenen Abläufe überhaupt tragen, braucht das Gerät einige Dinge dauerhaft — und zwar so, dass sie sich nicht verändern lassen. Die folgende Übersicht hat sich als Prüfliste bewährt, weil sie schnell zeigt, ob eine geplante Bauteilwahl ausreicht.
| Bestandteil | Wo er liegt | Was ohne ihn fehlt |
|---|---|---|
| Öffentlicher Signaturschlüssel | Einmalig beschreibbarer Bereich | Die Prüfung lässt sich durch Austausch des Schlüssels umgehen |
| Startlader | Schreibgeschützter Bereich | Er lässt sich durch einen ersetzen, der nicht prüft |
| Gerätekennung | Einmalig beschreibbar oder Sicherheitsbaustein | Das Gerät kann sich nicht ausweisen |
| Versionszähler | Nicht rückstellbarer Bereich | Ältere Stände lassen sich wieder einspielen |
| Zweiter Programmbereich | Programmspeicher | Ein Abbruch macht das Gerät unbrauchbar |
| Zustandskennzeichen | Dauerhafter Speicher | Der Startlader weiß nicht, ob ein Stand bestätigt ist |
| Ausleseschutz | Einstellung im Baustein | Schlüssel und Code lassen sich auslesen |
Die vierte Zeile wird am häufigsten übersehen. Ohne einen Zähler, der sich nur erhöhen lässt, ist es möglich, ein älteres und ordnungsgemäß signiertes Abbild einzuspielen — und damit eine bereits behobene Schwachstelle wieder einzuführen. Die Signatur allein schützt davor nicht, weil der alte Stand echt ist.
Die sechste Zeile ist die unscheinbarste und entscheidet über die Zuverlässigkeit. Der Startlader muss beim Start wissen, in welchem Zustand er sich befindet: Läuft ein bestätigter Stand, wurde gerade umgeschaltet und die Bestätigung steht aus, oder wurde ein Kopiervorgang unterbrochen? Dieses Kennzeichen muss so geschrieben werden, dass ein Stromausfall mitten im Schreiben keinen undefinierten Zustand hinterlässt — üblicherweise durch zwei Bereiche, die abwechselnd beschrieben werden.
Wo ein Mikrocontroller diese Eigenschaften nicht mitbringt, ist das ein Argument für einen anderen Baustein — und eines, das früh zählt, weil ein Wechsel später die gesamte Elektronik berührt.
Der Rest der Angriffsfläche
Die Aktualisierung ist ein Teil der Sicherheit eines Geräts, nicht ihre Gesamtheit. Die übrigen Punkte lassen sich knapp aufzählen, und jeder von ihnen kommt in der Praxis vor.
- Die Fehlersuchschnittstelle — in der Serie geschlossen oder mit einem Geheimnis versehen.
- Serielle Schnittstellen, über die Diagnoseausgaben laufen. Sie verraten mehr, als man erwartet, und manche nehmen Befehle entgegen.
- Der externe Speicherbaustein, dessen Inhalt sich mit einfachen Mitteln auslesen lässt, wenn er unverschlüsselt ist.
- Auslieferungszugänge. Ein gemeinsames Kennwort für alle Geräte ist öffentlich bekannt, sobald ein Gerät untersucht wurde.
- Die Netzwerkseite: offene Dienste, die niemand braucht, und Verbindungen ohne Prüfung der Gegenstelle.
- Die Bedienoberfläche, wo eine vorhanden ist — Einrichtungsseiten sind eine wiederkehrende Schwachstelle.
- Die gespeicherten Daten. Zugangsdaten für ein Funknetz, im Klartext im Speicher, betreffen das Netz des Kunden.
Der vorletzte Punkt verdient besondere Aufmerksamkeit bei Geräten, die beim Kunden stehen. Ein Gerät, das die Zugangsdaten zum Netz seines Kunden unverschlüsselt speichert, verwandelt einen Diebstahl des Geräts in einen Zugang zu dessen Netz — und diese Verantwortung ist größer als die für das Gerät selbst.
Lieferkette und die Software, die Sie nicht geschrieben haben
Ein erheblicher Teil der Software in einem Gerät stammt nicht von Ihnen: Betriebssystem, Netzwerkstapel, Verschlüsselungsbibliothek, Treiber, Werkzeuge. Für die Sicherheit des Produkts sind Sie dennoch verantwortlich.
Was daraus folgt, ist überschaubar und muss eingerichtet sein:
- Eine Liste dessen, was enthalten ist, mit Versionsangaben — für jeden ausgelieferten Stand, nicht nur für den aktuellen.
- Eine Beobachtung der bekannten Schwachstellen zu diesen Bestandteilen. Das lässt sich weitgehend automatisieren.
- Eine Bewertung. Nicht jede gemeldete Schwachstelle betrifft Ihr Gerät — häufig ist der betroffene Teil gar nicht in Benutzung.
- Ein Weg, zu aktualisieren, wenn es nötig ist. Ohne ihn ist die Beobachtung sinnlos.
- Die Lizenzbedingungen, die bei manchen Bestandteilen Pflichten auslösen.
Diese Liste ist inzwischen mehr als eine gute Übung: Bei vernetzten Produkten wird sie von Kunden und von Behörden verlangt, und sie nachträglich für einen Stand zu erstellen, der vor drei Jahren ausgeliefert wurde, ist mühsam. Sie bei jedem Bau automatisch zu erzeugen ist einfach — und es ist eine der wenigen Maßnahmen, die einmal eingerichtet dauerhaft wirken.
Eine gemeldete Schwachstelle behandeln
Irgendwann meldet jemand eine Schwachstelle in Ihrem Produkt. Wie Sie darauf reagieren, entscheidet über den Schaden mehr als die Schwachstelle selbst.
Was vorhanden sein sollte, bevor es geschieht:
- Ein Weg, um sie zu melden — eine benannte Anschrift, die auf Ihrer Internetseite steht und die gelesen wird.
- Eine Person, die zuständig ist, und eine Vertretung.
- Eine Reihenfolge: bestätigen, bewerten, beheben, ausrollen, bekanntgeben.
- Eine Vorstellung davon, wie schnell Sie ausrollen können. Eine Behebung, die drei Monate braucht, um die Flotte zu erreichen, ist eine andere Lage als eine, die drei Tage braucht.
- Eine Haltung zur Bekanntgabe. Offenheit ist in aller Regel die bessere Wahl — der Versuch, eine Schwachstelle zu verschweigen, geht regelmäßig schlechter aus als die Schwachstelle.
Der vierte Punkt ist derjenige, der sich technisch beeinflussen lässt. Die Fähigkeit, eine Flotte innerhalb von Tagen zu aktualisieren, ist der Unterschied zwischen einem beherrschbaren Vorfall und einem, der das Produkt beschädigt. Sie entsteht nicht im Moment des Vorfalls, sondern beim Entwurf.
Auf eine Flotte ausrollen
Eine Aktualisierung, die bei einem Gerät funktioniert, kann bei fünfhundert Geräten Schaden anrichten. Die Vorgehensweise, die sich bewährt hat, ist stufenweise.
- Eigene Geräte zuerst. Ein Satz Geräte im eigenen Haus, unter den Bedingungen, die im Feld herrschen.
- Eine kleine Gruppe im Feld, ausgewählt nach Zugänglichkeit — Geräte, die man im Zweifel besuchen kann.
- Warten. Einige Tage, in denen sich zeigt, ob etwas auffällt, das im Labor nicht auffiel.
- Stufenweise ausweiten, mit einer Abbruchbedingung: Wenn ein bestimmter Anteil sich nicht bestätigt, wird angehalten.
- Den Fortschritt an den Rückmeldungen messen, nicht an der Zahl der versendeten Pakete. Ein Gerät, das die Aktualisierung erhalten hat, ist nicht dasselbe wie eines, das mit ihr läuft.
- Die Nachzügler behandeln. Geräte, die längere Zeit offline waren, kommen später und brauchen einen Weg, den Rückstand aufzuholen.
Zu Punkt vier: Die Abbruchbedingung gehört vor dem Ausrollen festgelegt und automatisch geprüft. Ein Mensch, der einen Fortschrittsbalken beobachtet, greift zu spät ein.
Zu Punkt sechs: Eine Flotte ist nie vollständig auf einem Stand. Es gibt immer Geräte, die monatelang aus waren, und es gibt Stände, die mehrere Versionen zurückliegen. Das System muss damit umgehen — insbesondere muss geklärt sein, ob von einem sehr alten Stand unmittelbar auf den aktuellen gewechselt werden kann oder ob Zwischenschritte nötig sind.
Wer löst die Aktualisierung aus, und wann
Eine Frage, die technisch einfach und betrieblich heikel ist: Entscheidet der Hersteller oder der Betreiber?
Automatisch ist aus Sicherheitssicht das Beste, weil Behebungen dann tatsächlich ankommen. Es bedeutet auch, dass sich ein Gerät beim Kunden ohne dessen Zutun verändert — was bei Geräten in Produktionsanlagen auf Widerstand stößt, und zwar berechtigt.
Auf Freigabe gibt dem Betreiber die Kontrolle und führt dazu, dass ein Teil der Flotte dauerhaft veraltet bleibt.
Ein Mittelweg, der sich bewährt hat: sicherheitsrelevante Behebungen automatisch, Funktionserweiterungen auf Freigabe — mit einer Ankündigung und einem Zeitfenster, in dem der Betreiber verschieben kann. Das erfordert, dass Aktualisierungen entsprechend gekennzeichnet werden, und es setzt voraus, dass man diese Unterscheidung ehrlich trifft.
Unabhängig davon gehört der Zeitpunkt bedacht. Eine Aktualisierung mitten in der Schicht ist bei einem Gerät in einer Produktionsanlage keine gute Idee. Ein Zeitfenster, das der Betreiber festlegt, löst das — und ein Gerät, das prüft, ob gerade ein kritischer Vorgang läuft, ist die sorgfältigere Lösung.
Der Fall mit Batteriebetrieb
Bei einem batteriebetriebenen Gerät auf einer sparsamen Funkverbindung ist eine Aktualisierung über die Luft eine ernste Angelegenheit. Ein Abbild von hundert Kilobyte über ein Verfahren, das einige Dutzend Byte je Nachricht überträgt, bedeutet tausende Nachrichten — und damit einen Verbrauch, der die Laufzeit merklich verkürzt.
Was hilft:
- Nur die Unterschiede übertragen, was die Menge um eine Größenordnung verringern kann.
- Über mehrere Aufwachzyklen verteilen, statt in einem Stück.
- Nur bei ausreichendem Ladezustand beginnen und bei Unterschreiten abbrechen.
- Die Aktualisierung an Ereignisse koppeln, bei denen ohnehin eine gute Verbindung besteht.
- Prüfen, ob es sich lohnt. Bei Geräten mit sehr knapper Energiebilanz kann ein Wechsel bei der nächsten Wartung die vernünftigere Lösung sein — und dann gehört das im Entwurf festgehalten statt später entdeckt.
Die Wechselwirkung mit der Energiebilanz behandeln wir unter Batterielaufzeit in vernetzten Geräten, die Eigenheiten der Funkverfahren unter IoT-Anbindung wählen.
Was die Gegenstelle leisten muss
Die Hälfte eines Aktualisierungssystems liegt nicht im Gerät, sondern auf der anderen Seite — und dieser Teil wird beim Entwurf regelmäßig übersehen.
- Eine Verwaltung der Stände. Welche Fassungen gibt es, welche sind freigegeben, welche sind zurückgezogen?
- Eine Verwaltung der Geräte. Welches Gerät hat welchen Stand, seit wann, und welche Hardwarefassung trägt es? Ein Abbild für die falsche Hardwarefassung ist eine der wirksamsten Arten, eine Flotte zu beschädigen.
- Die Steuerung des Ausrollens, mit Gruppen, Stufen und einer Abbruchbedingung.
- Die Auslieferung selbst, fortsetzbar und mit einer Begrenzung, damit nicht alle Geräte gleichzeitig laden.
- Die Rückmeldung. Welches Gerät hat begonnen, welches hat abgeschlossen, welches hat sich bestätigt, welches ist zurückgekehrt?
- Der Unterschriftenablauf, getrennt vom Rest, sodass eine kompromittierte Auslieferungsseite keine gültigen Abbilder erzeugen kann.
Der zweite Punkt verdient Nachdruck. In jeder Produktfamilie gibt es Hardwarefassungen, die sich in einem Detail unterscheiden — ein anderer Sensor, ein anderer Funkbaustein, eine andere Beschaltung. Ein Abbild, das für die eine gebaut wurde und auf der anderen landet, kann ein Gerät unbrauchbar machen. Die Zuordnung gehört daher ins Gerät selbst: Es meldet seine Hardwarefassung, und die Gegenstelle liefert nur, was dazu passt. Eine zusätzliche Prüfung im Gerät vor dem Umschalten ist die zweite Sicherung.
Verhältnismäßigkeit und Bedrohungsbetrachtung
Nicht jedes Gerät braucht denselben Aufwand, und es lohnt sich, das ausdrücklich zu entscheiden statt es sich ergeben zu lassen. Eine kurze Bedrohungsbetrachtung beantwortet vier Fragen:
- Was gibt es zu holen? Ein Gerät, das nur eine Temperatur misst, ist weniger interessant als eines, das eine Anlage steuert oder Zugangsdaten zu einem Firmennetz hält.
- Wer könnte es wollen? Ein Gelegenheitsangreifer, ein Wettbewerber, jemand mit gezieltem Interesse — die Antwort bestimmt den Aufwand, den man ihm zumuten muss.
- Wie kommt er heran? Ein Gerät im verschlossenen Schaltschrank ist anders zu betrachten als eines an einer Straßenlaterne.
- Was kostet ein Vorfall? Ein einzelnes Gerät, die ganze Flotte, das Netz des Kunden, der Ruf des Produkts.
Aus diesen Antworten ergibt sich, wo der Aufwand hingehört. Ein Gerät mit geringem Anreiz und schwerem Zugang kommt mit signierten Aktualisierungen und geschlossener Fehlersuchschnittstelle aus. Ein Gerät, das Zugangsdaten hält und frei zugänglich montiert ist, braucht deutlich mehr.
Zwei Maßnahmen lohnen sich allerdings unabhängig davon, weil sie wenig kosten und viel bewirken: signierte Aktualisierungen und keine gemeinsamen Geheimnisse über die Flotte. Wer nur zwei Dinge umsetzen kann, sollte diese beiden wählen.
Ein Wort zu Entwicklungshilfen
Während der Entwicklung entstehen Bequemlichkeiten, die in der Serie zu Schwachstellen werden — und sie werden nicht aus Nachlässigkeit vergessen, sondern weil niemand eine Liste davon führt.
- Ein Zugang, der die Signaturprüfung überspringt.
- Ein festes Kennwort, das „nur für Versuche“ eingebaut wurde.
- Eine Diagnoseausgabe, die Schlüssel oder Zugangsdaten ausgibt.
- Ein Befehlssatz über die serielle Schnittstelle, mit dem sich alles verändern lässt.
- Eine Ausnahme, die für ein bestimmtes Gerät gemacht wurde und nie zurückgenommen.
Die Abhilfe ist unspektakulär: eine Liste dieser Hilfen, die während der Entwicklung geführt wird, und eine Prüfung gegen diese Liste vor der Serienfreigabe. Wer sie erst am Ende aus dem Gedächtnis zusammenstellt, vergisst mindestens eine.
Sicherheit und Zuverlässigkeit sind zwei getrennte Prüfungen
Ein Ablauf kann kryptografisch einwandfrei und betrieblich unbrauchbar sein — und umgekehrt. Die Prüfungen dafür sind verschieden und gehören beide durchgeführt.
Die Sicherheitsprüfung fragt: Wird ein verändertes Abbild abgewiesen? Ein mit falschem Schlüssel unterschriebenes? Ein älteres? Eines für eine andere Hardwarefassung? Lässt sich der Schlüssel im Gerät überschreiben? Ist die Fehlersuchschnittstelle tatsächlich zu?
Die Zuverlässigkeitsprüfung fragt: Was passiert bei Stromausfall an jedem Punkt des Ablaufs? Bei abgebrochener Verbindung? Bei einem Abbild, das startet und sich nicht bestätigt? Bei einem Gerät, das drei Fassungen zurückliegt? Bei fünfhundert Geräten gleichzeitig?
Ein System, das nur die erste Prüfung besteht, verliert Geräte. Eines, das nur die zweite besteht, nimmt fremde Software an. Beide sind nötig, und sie lassen sich gut an einem Prüfaufbau durchspielen, bei dem sich die Versorgung gezielt unterbrechen lässt.
Richtig prüfen
Die Prüfung eines Aktualisierungswegs ist mühsam und lohnt sich, weil ein Fehler hier die gesamte Flotte betrifft. Eine Reihenfolge, die sich bewährt hat:
- Stromausfall an jedem Punkt. Mit einem schaltbaren Netzteil hunderte Male unterbrechen, an zufälligen Zeitpunkten. Das Gerät muss jedes Mal starten.
- Abbruch der Verbindung während des Ladens, mehrfach, mit Fortsetzung.
- Beschädigte Abbilder — einzelne Bytes verändert, Länge falsch, Signatur von einem anderen Schlüssel.
- Ein Abbild, das startet und sich nicht bestätigt. Der Rückweg muss greifen.
- Ein sehr alter Stand, der auf den aktuellen wechseln soll.
- Die Flotte im Kleinen: zwanzig Geräte gleichzeitig, um das Verhalten der Gegenstelle zu sehen.
- Der Rückweg auf einen älteren Stand, falls er vorgesehen ist.
Der erste Punkt lässt sich gut automatisieren und ist die aufschlussreichste Prüfung überhaupt. Ein Aufbau, der über eine Nacht hinweg tausend Unterbrechungen erzeugt und danach prüft, ob das Gerät noch startet, findet Fehler, die keine Überlegung findet.
Einen Aktualisierungsweg nachrüsten
Bei einem Produkt, das bereits im Feld ist und keinen Aktualisierungsweg hat, ist die Lage unbequem, aber nicht immer aussichtslos.
Was zu prüfen ist: Ist im Speicher Platz für einen zweiten Bereich? Lässt sich der Startlader ersetzen — und wenn ja, wie, ohne das Gerät anzufassen? Gibt es eine Kennung im Gerät, gegen die sich etwas prüfen ließe? Gibt es einen externen Speicherbaustein, der sich nutzen ließe?
Was möglich sein kann: Ein Zwischenschritt, bei dem über den bestehenden Weg — etwa eine Wartungsschnittstelle — ein neuer Startlader eingespielt wird, der künftige Aktualisierungen über die Luft erlaubt. Das ist ein Besuch je Gerät, aber ein einmaliger.
Was nicht geht: Eine Signaturprüfung nachträglich zu einer verlässlichen zu machen, wenn der Schlüssel überschreibbar bleibt und die Fehlersuchschnittstelle offen ist. Dann lässt sich die Prüfung umgehen, und sie erzeugt nur den Anschein von Sicherheit.
Die ehrliche Auskunft ist in solchen Fällen häufig, den Aktualisierungsweg in die nächste Hardwarefassung aufzunehmen und für die bestehende Flotte einen Wartungsablauf vorzusehen. Das ist unbefriedigend und besser als eine halbe Lösung, der man nicht trauen kann.
Wie lange werden Sie es unterstützen?
Eine Frage, die kaufmännisch ist und technisch beantwortet werden muss. Sie gehört vor die Markteinführung, weil sie inzwischen auch regulatorisch verlangt wird.
Zu klären ist:
- Wie lange gibt es Sicherheitsaktualisierungen? Ein Zeitraum, der genannt und eingehalten wird — üblich sind mehrere Jahre nach der letzten Auslieferung.
- Wie lange gibt es Funktionserweiterungen? Meist kürzer, und das ist in Ordnung, solange es getrennt benannt ist.
- Was kostet das? Ein Team, das über Jahre Bestandsstände pflegt, ist ein laufender Posten, der in die Kalkulation gehört.
- Wie viele Stände werden gepflegt? Jede zusätzlich gepflegte Fassung vervielfacht den Prüfaufwand.
- Wie erfahren die Betreiber davon? Der Zeitraum gehört in die Unterlagen und auf die Internetseite, nicht in eine Zusage im Gespräch.
Und was am Ende der Unterstützung geschieht
Das Ende gehört ebenso geplant wie der Anfang. Die Geräte verschwinden nicht, sie laufen weiter — und was dann gilt, sollte niemanden überraschen.
- Eine Ankündigung mit Vorlauf, damit Betreiber planen können.
- Ein letzter Stand, der alle bekannten Behebungen enthält.
- Eine klare Aussage, was weiterläuft und was nicht — arbeitet das Gerät ohne die Gegenstelle noch?
- Ein Übergang, wo ein Nachfolgeprodukt existiert.
- Eine Überlegung zur Gegenstelle. Wird sie abgeschaltet, werden die Geräte wertlos — ein Punkt, der bei vernetzten Produkten zunehmend kritisch gesehen wird.
Der letzte Punkt verdient eine ehrliche Haltung. Ein Gerät, das ohne die Server des Herstellers nicht mehr arbeitet, verliert seinen Wert, sobald der Hersteller das entscheidet. Wo es möglich ist, lohnt es sich, einen Grundbetrieb ohne Gegenstelle vorzusehen — es kostet wenig und ist ein Argument im Verkauf.
Zwei durchgerechnete Fälle
Eine Sensorflotte auf einem sparsamen Funknetz
Fünfhundert batteriebetriebene Sensoren, die über ein Verfahren mit sehr kleinen Nutzdaten melden. Ein vollständiges Abbild zu übertragen wäre hier an der Grenze des Machbaren und würde die Laufzeit merklich verkürzen.
Gewählt wurde eine Übertragung nur der Unterschiede, verteilt über mehrere Tage und viele Aufwachzyklen, beginnend nur bei ausreichendem Ladezustand. Die Speicheraufteilung sieht einen externen Speicherbaustein vor, weil der interne Speicher für zwei vollständige Bereiche nicht reichte. Das Ausrollen erfolgt in fünf Stufen über zwei Wochen.
Die wichtigste Entwurfsentscheidung war eine andere: Der Umfang der Gerätesoftware wurde bewusst klein gehalten, damit die Unterschiede zwischen zwei Ständen klein bleiben. Das war eine Festlegung zu Beginn der Entwicklung und hat sich über die Lebensdauer mehrfach ausgezahlt.
Anlagen beim Kunden
Achtzig Geräte in Produktionsanlagen verschiedener Kunden, netzversorgt, mit Mobilfunkanbindung. Hier ist die Energiebilanz gleichgültig und die betriebliche Seite entscheidend.
Umgesetzt wurde die Unterscheidung zwischen sicherheitsrelevanten Behebungen, die automatisch ausgerollt werden, und Funktionserweiterungen, die der Betreiber freigibt. Jede Aktualisierung findet in einem Zeitfenster statt, das der Kunde festlegt, und das Gerät prüft vor dem Umschalten, ob gerade ein Vorgang läuft, der nicht unterbrochen werden darf.
Der aufwendigste Teil war weder das eine noch das andere, sondern die Abstimmung: Mehrere Kunden mussten zustimmen, dass sich ein Gerät in ihrer Anlage ohne ihr Zutun verändern darf. Die Zusage, dass dies nur für Sicherheitsbehebungen gilt und dass jede Aktualisierung protokolliert und einsehbar ist, hat das ermöglicht.
Kleines Glossar
| Begriff | Was gemeint ist |
|---|---|
| Startlader | Das Programm, das vor der Anwendung läuft und entscheidet, welcher Stand startet |
| Abbild | Der auslieferbare Stand der Gerätesoftware als Datei |
| Zwei Bereiche | Speicheraufteilung mit Platz für den laufenden und einen neuen Stand |
| Selbstbestätigung | Der neue Stand muss melden, dass er arbeitet, sonst wird zurückgekehrt |
| Wachhund | Eine Überwachung, die das Gerät zurücksetzt, wenn es sich nicht meldet |
| Rückstufungsschutz | Verhindert das Einspielen älterer Stände |
| Sperrliste | Erklärt einen Schlüssel für ungültig |
| Bestandsliste der Software | Verzeichnis aller enthaltenen Fremdbestandteile mit Versionen |
Was typischerweise schiefgeht
- Den laufenden Stand überschreiben. Jeder Abbruch kostet dann ein Gerät.
- Keine Selbstbestätigung vorsehen. Ein Stand, der startet und nicht funktioniert, bleibt.
- Die Fehlersuchschnittstelle offen lassen. Hebt die übrigen Maßnahmen weitgehend auf.
- Ein gemeinsames Geheimnis für die Flotte. Ein ausgelesenes Gerät betrifft alle.
- Keine Vorsorge für einen Schlüsselwechsel. Nachträglich nicht nachrüstbar.
- Hardwarefassungen nicht unterscheiden. Das falsche Abbild macht Geräte unbrauchbar.
- Alles gleichzeitig ausrollen. Ein Fehler betrifft dann die ganze Flotte.
- Den Unterstützungszeitraum nicht benennen. Wird inzwischen auch regulatorisch verlangt.
Wenn Sie eines mitnehmen
Der Ablauf, der zählt, lässt sich in einem Satz sagen: Der laufende Stand wird nie überschrieben, der neue wird geprüft, bevor umgeschaltet wird, und er muss sich selbst bestätigen, sonst kehrt das Gerät zurück. Wer das umsetzt, hat den größten Teil der Zuverlässigkeit.
Und die schwierige Arbeit liegt nicht in der Kryptografie, sondern in der Verwaltung darum herum: Schlüssel, Kennungen, Hardwarefassungen, Ausrollen und die Frage, wie lange Sie das Produkt unterstützen. Diese Dinge lassen sich nur am Anfang einrichten. Welche dieser Eigenschaften inzwischen nicht mehr freiwillig sind und welche Pflichten über die Produktlebensdauer daran hängen, behandeln wir unter Sicherheitsvorgaben für vernetzte Produkte.
Wie wir dabei unterstützen
Wir entwerfen Aktualisierungsweg und Sicherheit gemeinsam: Speicheraufteilung, Startlader, Signaturprüfung, Selbstbestätigung und Rückweg, dazu die Gerätekennung und ihre Einbringung in der Fertigung. Auf der Gegenseite bauen wir die Verwaltung der Stände und Geräte, das stufenweise Ausrollen mit Abbruchbedingung und die Rückmeldung.
Wir prüfen den Ablauf so, wie er im Feld belastet wird — mit hunderten Stromunterbrechungen an zufälligen Zeitpunkten und mit abgebrochenen Übertragungen —, und wir richten die Schlüsselverwaltung so ein, dass ein Wechsel später möglich ist. Bei bestehenden Produkten ohne Aktualisierungsweg sagen wir ehrlich, was nachrüstbar ist und was nicht.
Weiterführend: Batterielaufzeit in vernetzten Geräten, IoT-Anbindung wählen, Cloud-Backend und Auswertungen und Edge-KI auf Mikrocontrollern. Die englischsprachige Fassung finden Sie unter Device security and OTA updates.
Häufige Fragen
Was Auftraggeber vorab fragen
Was passiert, wenn während einer Aktualisierung der Strom ausfällt?
Bei einem ordentlich gebauten Ablauf nichts Schlimmes. Der laufende Stand wird nie überschrieben, während der neue geladen wird — der neue landet in einem getrennten Speicherbereich. Fällt der Strom während des Ladens aus, startet das Gerät weiterhin mit dem alten Stand und setzt das Laden später fort. Umgeschaltet wird erst, nachdem die Signatur geprüft wurde, und zwar in einem einzigen, nicht unterbrechbaren Schritt. Ein Gerät, das seinen laufenden Stand überschreibt, ist dagegen bei jedem Stromausfall verloren — das ist der klassische Fehler, und er ist vermeidbar.
Können wir Aktualisierungen über die Luft bei einem bestehenden Produkt nachrüsten?
Manchmal, und es hängt an drei Dingen. Erstens am Speicher: Für einen zweiten Bereich braucht es etwa die doppelte Größe des Abbilds, und wenn der Speicher bereits voll ist, geht es nicht ohne Hardwareänderung. Zweitens am Startlader: Wenn er nicht dafür vorgesehen ist und selbst nicht austauschbar ist, fehlt die Grundlage. Drittens an der Identität: Ohne einen Schlüssel oder eine Kennung im Gerät lässt sich nicht prüfen, dass ein Abbild von Ihnen stammt. Wo eines davon fehlt, bleibt meist nur ein Zwischenschritt über einen externen Speicherbaustein oder eine Hardwareänderung bei der nächsten Serie.
Wie viel Speicher braucht eine Aktualisierungsfähigkeit?
Als Faustregel etwa die doppelte Größe des Programmabbilds, plus Platz für den Startlader und für die Verwaltungsdaten. Wo das nicht zur Verfügung steht, gibt es zwei Auswege: ein externer Speicherbaustein, der das neue Abbild aufnimmt, bevor es an seinen Platz kopiert wird — billig und langsamer —, oder ein Verfahren, das nur die Unterschiede überträgt, was die Übertragung verkleinert, den Speicherbedarf im Gerät aber nicht. Der zweite Bereich lässt sich nicht wegoptimieren, wenn ein Stromausfall überstanden werden soll.
Brauchen wir einen eigenen Sicherheitsbaustein?
Nicht immer. Viele neuere Mikrocontroller bringen die nötigen Eigenschaften bereits mit: einen Speicherbereich, der sich einmal beschreiben und nicht mehr auslesen lässt, eine Ausleseschutzfunktion und eine Rechenwerk für die Signaturprüfung. Ein eigener Sicherheitsbaustein lohnt sich, wo ein Schlüssel besonders geschützt werden muss, wo eine Zertifizierung ihn verlangt oder wo das Gerät in unbeaufsichtigter Umgebung steht und der Aufwand für ein Auslesen hoch getrieben werden soll. Die Frage gehört in eine Bedrohungsbetrachtung, nicht in eine Gewohnheit.
Was hindert jemanden daran, eigene Firmware aufzuspielen?
Die Signaturprüfung im Startlader, vorausgesetzt, sie lässt sich nicht umgehen. Dazu gehören drei Dinge: Der öffentliche Schlüssel liegt an einer Stelle, die sich nicht überschreiben lässt; der Startlader selbst liegt in einem schreibgeschützten Bereich; und die Programmierschnittstelle ist in der Serie abgeschaltet oder mit einem Geheimnis versehen. Fehlt eines davon, ist die Prüfung umgehbar — häufig ist es das dritte, weil die Schnittstelle für die Fertigung gebraucht und danach vergessen wird.
Was, wenn unser Signaturschlüssel abhandenkommt?
Das ist der Fall, für den vorgesorgt werden muss, bevor er eintritt. Ohne Vorsorge bedeutet er, dass jeder gültige Aktualisierungen für Ihre Geräte erzeugen kann und dass Sie es nicht rückgängig machen können. Die Vorsorge besteht aus drei Teilen: mehrere Schlüssel im Gerät hinterlegen, sodass ein Wechsel möglich ist; eine Sperrliste vorsehen, mit der ein Schlüssel für ungültig erklärt werden kann; und den Schlüssel selbst so aufbewahren, dass ein Abhandenkommen unwahrscheinlich ist — in einem Sicherheitsmodul, nicht auf einem Entwicklungsrechner.
Sollten wir die Fehlersuchschnittstelle in der Serie abschalten?
In aller Regel ja. Über eine offene Fehlersuchschnittstelle lässt sich der Speicher auslesen, Code einschleusen und die Signaturprüfung umgehen — sie hebt damit einen großen Teil der übrigen Maßnahmen auf. Wo sie für Rückläufer gebraucht wird, lässt sie sich mit einem Geheimnis versehen statt vollständig abzuschalten. Wichtig ist, dass die Umstellung Teil des Fertigungsablaufs ist und nicht ein Handgriff, an den sich jemand erinnern muss.
Gibt es Vorschriften, die wir einhalten müssen?
Ja, und sie sind in den letzten Jahren verbindlich geworden. Für vernetzte Produkte gelten in Europa Anforderungen an grundlegende Sicherheitseigenschaften, an die Bereitstellung von Sicherheitsaktualisierungen über einen festgelegten Zeitraum und an einen Weg, über den Schwachstellen gemeldet werden können. Praktisch bedeutet das: Ein Produkt ohne Aktualisierungsweg ist künftig schwer zu vertreiben, und der Zeitraum der Unterstützung gehört benannt. Wir behandeln das ausführlicher in einem eigenen Beitrag.
Wie kommen Ihre Geräte an neue Firmware?
Beschreiben Sie kurz, um welches Produkt es geht, wie viele Geräte im Feld sind und ob bereits ein Aktualisierungsweg besteht. Auch die Frage, was sich an einem bestehenden Produkt noch nachrüsten lässt, beantworten wir gern.