Sicherheitsvorgaben: CRA, IEC 62443 und EN 303 645
Sicherheitsvorgaben für vernetzte Produkte: was die drei Regelwerke unterscheidet, welche Pflichten tatsächlich den Entwurf verändern, wozu die Bestandsliste der Software dient und wie sich ein Unterstützungszeitraum kalkulieren und einhalten lässt.
Kurz gefasst
- Die Pflicht läuft mit — anders als ein Konformitätszeichen lässt sie sich nicht einmalig erfüllen.
- Ein Produkt ohne Aktualisierungsweg ist künftig schwer in Verkehr zu bringen.
- Die Bestandsliste der Software entscheidet, ob Sie eine Meldung in Stunden oder Wochen bewerten.
- Der Unterstützungszeitraum gehört genannt — und er muss kalkuliert und einhaltbar sein.
- Die Meldefristen sind kurz. Wer erst im Ereignisfall Zuständigkeiten klärt, hält sie nicht ein.
Was sich tatsächlich geändert hat
Sicherheit bei vernetzten Produkten war lange eine Frage der Sorgfalt: Wer es gut machen wollte, machte es gut; wer es nicht tat, hatte selten Folgen zu befürchten. Das hat sich geändert, und die Veränderung betrifft weniger die Technik als die Verbindlichkeit.
Drei Dinge sind neu, und sie greifen ineinander:
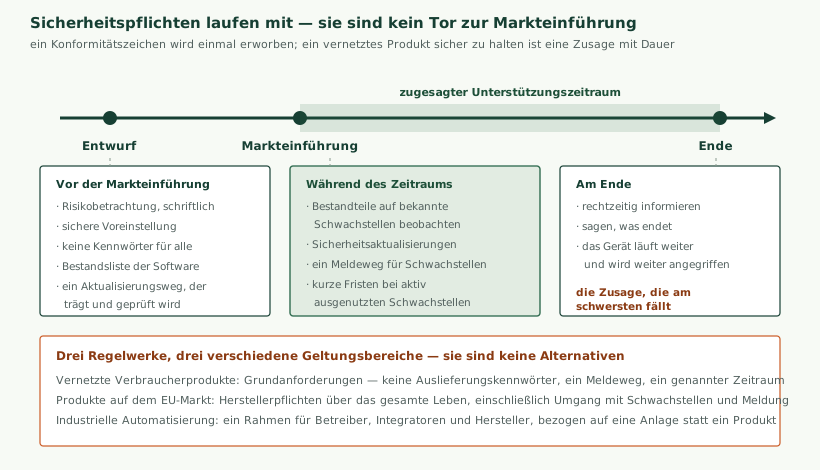
- Die Pflicht ist fortlaufend. Ein Konformitätszeichen wird einmal erworben. Ein vernetztes Produkt sicher zu halten ist eine Zusage mit Dauer — über Jahre, mit Pflichten, die während dieser ganzen Zeit gelten.
- Die Aktualisierbarkeit ist Voraussetzung. Ein Produkt, für das sich keine Sicherheitsaktualisierung ausliefern lässt, kann die Anforderungen nicht erfüllen — das macht den Aktualisierungsweg von einer Kür zu einer Grundeigenschaft.
- Es gibt Fristen mit einer Uhr daran. Bei bestimmten Vorfällen bestehen Meldepflichten mit kurzen Fristen, und sie lassen sich nur einhalten, wenn die Abläufe vorher stehen.
Für die Entwicklung heißt das: Diese Anforderungen berühren den Entwurf, nicht die Dokumentation am Ende. Ein Produkt, dessen Speicheraufteilung keinen zweiten Programmbereich vorsieht und dessen Mikrocontroller keinen schreibgeschützten Bereich für einen Schlüssel hat, lässt sich nachträglich nicht konform machen.
Drei Regelwerke mit verschiedenen Geltungsbereichen
In Gesprächen werden drei Namen genannt, und sie werden häufig als Alternativen behandelt. Das sind sie nicht — sie betreffen verschiedene Dinge und können gleichzeitig gelten.
| Regelwerk | Worauf es sich bezieht | An wen es sich richtet | Art |
|---|---|---|---|
| EN 303 645 | Vernetzte Verbraucherprodukte | Hersteller | Norm mit Grundanforderungen |
| Cyber Resilience Act | Produkte mit digitalen Bestandteilen auf dem EU-Markt | Hersteller, Einführer, Händler | Verordnung, verbindlich |
| IEC 62443 | Industrielle Automatisierungsanlagen | Betreiber, Integratoren, Gerätehersteller | Normenreihe, meist vertraglich |
Der entscheidende Unterschied liegt in der letzten Spalte. Eine Verordnung gilt, ob Sie sie kennen oder nicht. Eine Norm beschreibt einen anerkannten Stand und wird verbindlich, wenn ein Vertrag oder eine Ausschreibung sie verlangt — oder wenn sie als Nachweis für eine Verordnung herangezogen wird.
Der zweite Unterschied liegt im Bezugsgegenstand. Die ersten beiden betrachten ein Produkt. Die dritte betrachtet eine Anlage — und daraus folgt, dass ein einzelnes Gerät die Anforderungen einer Anlage nie allein erfüllen kann. Ein Gerätehersteller liefert Bausteine, mit denen ein Integrator eine Anlage bauen kann, die einer Anforderungsstufe genügt.
Die Grundanforderungen, die weiter reichen als der Verbraucherbereich
Die Anforderungen aus dem Verbraucherbereich klingen selbstverständlich und sind es in der Praxis nicht. Sie lohnen eine eigene Betrachtung, weil sie mit geringem Aufwand den größten Teil der praktischen Angriffsfläche schließen:
- Keine allgemeingültigen Auslieferungskennwörter. Jedes Gerät bekommt ein eigenes, oder es verlangt bei der Einrichtung die Festlegung eines eigenen.
- Ein Weg, eine Schwachstelle zu melden — eine benannte Anschrift, die veröffentlicht ist und die gelesen wird.
- Software aktuell halten, mit einem Weg, Aktualisierungen auszuliefern, und mit einer Prüfung ihrer Herkunft.
- Zugangsdaten sicher speichern, nicht im Klartext im Speicher.
- Verschlüsselte Übertragung, mit Prüfung der Gegenstelle.
- Angriffsfläche verkleinern: keine Dienste, die niemand braucht, keine offene Fehlersuchschnittstelle.
- Den Unterstützungszeitraum nennen, und zwar vor dem Kauf einsehbar.
Diese Liste ist deshalb bemerkenswert, weil sie sich in wenigen Wochen umsetzen lässt und weil sie für gewerbliche Produkte inzwischen derselbe Maßstab ist. Ein Gerät, das sie erfüllt, besteht den größten Teil der Prüfungen, die Kunden anstellen.
Die Pflichten, die den Entwurf verändern
Von allen Anforderungen sind drei diejenigen, die tatsächlich in die Entwicklung eingreifen. Die übrigen sind Dokumentation und Ablauf.
Ein Aktualisierungsweg, auf den Verlass ist
Er ist die Grundlage für alles Weitere, denn ohne ihn lässt sich eine Behebung nicht ausliefern. Was er leisten muss, ist andernorts ausführlich beschrieben — wir behandeln es unter Gerätesicherheit und Aktualisierung über die Luft. Für die regulatorische Betrachtung zählen vier Eigenschaften:
- Die Herkunft wird geprüft, gegen einen Schlüssel, den Sie kontrollieren.
- Ein Abbruch macht das Gerät nicht unbrauchbar.
- Ein älterer Stand lässt sich nicht wieder einspielen.
- Der Vorgang ist nachvollziehbar: Welches Gerät hat wann welchen Stand erhalten?
Der letzte Punkt wird häufig übersehen und ist derjenige, der bei einer Nachfrage tatsächlich verlangt wird. Eine Behebung ausgeliefert zu haben ist eine Behauptung; eine Aufzeichnung darüber, welche Geräte sie erhalten und bestätigt haben, ist ein Nachweis.
Wissen, was in Ihrer Firmware steckt
Die Bestandsliste der Software ist die unscheinbarste Anforderung und diejenige mit dem größten praktischen Nutzen. Sie beantwortet in Minuten eine Frage, für die sonst Tage draufgehen: Betrifft uns diese gemeldete Schwachstelle?
Brauchbar ist eine solche Liste, wenn sie:
- Automatisch beim Bauen entsteht, nicht von Hand gepflegt wird — eine handgeführte Liste ist nach zwei Ständen falsch.
- Je ausgeliefertem Stand archiviert wird, nicht nur für den aktuellen. Die Frage betrifft regelmäßig Stände, die seit Jahren im Feld sind.
- Vollständig ist, einschließlich der indirekten Bestandteile — also dessen, was Ihre Bibliotheken ihrerseits mitbringen.
- In einem gängigen Format vorliegt, damit sie sich maschinell gegen Schwachstellenverzeichnisse prüfen lässt.
- Tatsächlich geprüft wird, regelmäßig und automatisch. Eine Liste, die niemand abgleicht, erfüllt eine Formalie und keinen Zweck.
Der letzte Punkt macht den Unterschied zwischen einer Pflichtübung und einem nützlichen Werkzeug. Ein wöchentlicher automatischer Abgleich der Listen aller ausgelieferten Stände gegen die bekannten Schwachstellen kostet nach der Einrichtung nichts und liefert eine Vorwarnung, bevor ein Kunde anruft.
Ein Weg, auf dem jemand Sie erreichen kann
Die dritte Anforderung ist organisatorisch und die am einfachsten zu erfüllen — sie wird trotzdem regelmäßig übersehen, weil sie niemandem zugeordnet ist.
Gebraucht wird eine veröffentlichte Anschrift für Sicherheitsmeldungen, die tatsächlich gelesen wird, eine benannte zuständige Person mit Vertretung, eine Aussage darüber, wie schnell Sie antworten, und eine Aufzeichnung dessen, was daraufhin geschah. Das ist weniger Aufwand, als es klingt, und der Unterschied zwischen einer Meldung, die Sie erreicht, und einer, die stattdessen anderswo veröffentlicht wird.
Ein Hinweis aus der Praxis: Die meisten Meldungen kommen von Personen, die wohlwollend handeln und eine Antwort erwarten. Wer nicht antwortet, verwandelt eine kontrollierbare Lage in eine öffentliche — und das ist der häufigste vermeidbare Schaden in diesem Bereich.
Die Risikobetrachtung
Verlangt wird eine dokumentierte Betrachtung der Risiken, und es lohnt sich, sie so zu machen, dass sie nützlich ist statt nur vorhanden. Der Unterschied liegt darin, ob sie den Entwurf beeinflusst oder ihn nachträglich beschreibt.
Eine brauchbare Betrachtung beantwortet fünf Fragen, und sie passt auf wenige Seiten:
- Was schützen wir? Die Daten im Gerät, die Funktion der Anlage, das Netz des Kunden, die Zugangsdaten, das Arbeitsergebnis im Modell. Ohne diese Liste ist alles Weitere beliebig.
- Wo kommt jemand heran? Über die Funkverbindung, über die Fehlersuchschnittstelle, über den externen Speicherbaustein, über die Bedienoberfläche, über den Aktualisierungsweg, über die physische Wegnahme des Geräts.
- Wer hätte ein Interesse? Ein Gelegenheitsangreifer, ein Wettbewerber, jemand mit gezieltem Interesse an dieser Anlage. Das bestimmt, welchen Aufwand man zumuten muss.
- Was wäre die Folge? Ein einzelnes Gerät, die ganze Flotte, die Anlage des Kunden, dessen Netz, Ihr Ruf.
- Was tun wir dagegen, und was bewusst nicht? Der zweite Teil ist der wichtigere: Eine Betrachtung, die alle Risiken als behandelt ausweist, ist unglaubwürdig. Eine, die benennt, welches Risiko mit welcher Begründung getragen wird, ist brauchbar.
Der fünfte Punkt unterscheidet eine Betrachtung, die einer Nachfrage standhält, von einer, die als Formalie erkennbar ist. Es ist völlig legitim, ein Risiko bewusst zu tragen — ein Gerät im verschlossenen Schaltschrank braucht keinen Schutz gegen physische Wegnahme. Es muss nur benannt und begründet sein.
Die Betrachtung gehört außerdem fortgeschrieben. Eine neue Schnittstelle, ein neues Einsatzumfeld, eine neue Fähigkeit — jedes davon verändert das Bild, und eine Betrachtung von vor drei Jahren beschreibt ein anderes Produkt.
Gesicherter Start, und ob Sie ihn brauchen
Ein gesicherter Startvorgang bedeutet, dass das Gerät vor der Ausführung prüft, ob die Software von Ihnen stammt — und zwar in einer Kette, die bei einem unveränderlichen Teil beginnt. Die Frage, ob man ihn braucht, wird häufig grundsätzlich beantwortet und sollte es nicht.
Er lohnt sich, wo ein Angreifer körperlich an das Gerät kommt und ein Interesse daran hätte, eigene Software darauf auszuführen: bei Geräten im öffentlichen Raum, bei Produkten mit schützenswertem Arbeitsergebnis im Speicher, bei Geräten, die Zugang zu einem fremden Netz vermitteln, und überall dort, wo eine Ausschreibung ihn verlangt.
Er lohnt sich weniger bei einem Gerät im verschlossenen Schaltschrank einer Anlage, zu der ohnehin nur Befugte Zutritt haben — dort ist der Aufwand besser in die Netztrennung und in den Aktualisierungsweg investiert.
Unabhängig davon gilt: Die Signaturprüfung im Aktualisierungsweg ist nicht dasselbe und in fast allen Fällen nötig. Sie verhindert, dass jemand über die Luft fremde Software aufspielt; der gesicherte Start verhindert zusätzlich, dass jemand mit körperlichem Zugang dasselbe tut.
Schlüssel über ein Jahrzehnt
Wer einen gesicherten Start oder signierte Aktualisierungen einführt, geht eine Verpflichtung über die gesamte Produktlebensdauer ein — und die ist bei Industriegeräten lang.
Zu bedenken ist:
- Die Verfahren altern. Was heute als ausreichend gilt, gilt in zwölf Jahren möglicherweise nicht mehr. Schlüssellängen großzügig wählen.
- Ein Wechsel muss möglich sein. Mehrere Schlüssel im Gerät, eine Sperrliste, ein Hauptschlüssel, der nur für den Wechsel gebraucht wird.
- Die Aufbewahrung muss die Personalfluktuation überstehen. Ein Schlüssel, den nur eine Person hat, ist ein Betriebsrisiko.
- Der Unterschriftenablauf gehört festgelegt, mit einer Aufzeichnung darüber, wer welche Freigabe erteilt hat.
- Auch die Fertigung braucht Zugang — allerdings zu etwas anderem als dem Signaturschlüssel, sonst liegt dieser beim Auftragsfertiger.
Wie sich das zum übrigen Konformitätsverfahren verhält
Ein Produkt, das in Verkehr gebracht wird, musste schon bisher eine Reihe von Anforderungen erfüllen — elektrische Sicherheit, elektromagnetische Verträglichkeit, bei Funkgeräten die Funkvorschriften, gegebenenfalls Maschinenrichtlinie, Ökodesign und Stoffbeschränkungen. Die Sicherheitsanforderungen kommen hinzu; sie ersetzen nichts.
Praktisch bedeutet das drei Dinge.
Erstens wächst die technische Dokumentation. Sie ist ohnehin vorzuhalten, und die neuen Bestandteile — Risikobetrachtung, Bestandsliste, Beschreibung des Aktualisierungswegs — kommen hinzu. Wer seine Unterlagen bereits geordnet führt, ergänzt sie; wer sie bisher am Ende zusammengetragen hat, merkt den Unterschied deutlicher.
Zweitens verändert sich der Zeitpunkt. EMV- und Sicherheitsprüfungen finden am fertigen Gerät statt und lassen sich planen. Die Sicherheitsanforderungen berühren den Entwurf und müssen vorher bedacht werden — ein Mikrocontroller ohne die nötigen Speichereigenschaften lässt sich am Ende nicht mehr korrigieren.
Drittens endet es nicht mit der Auslieferung. Das ist der eigentliche Bruch mit der bisherigen Praxis: Bei EMV ist das Produkt nach bestandener Prüfung konform und bleibt es, solange es sich nicht ändert. Bei den Sicherheitsanforderungen kann eine Änderung der Außenwelt — eine neu bekannt gewordene Schwachstelle in einem Bestandteil — den Zustand verändern, ohne dass jemand am Produkt etwas getan hätte.
Wer die übrigen Nachweise ohnehin führt, hat dabei einen Vorteil: Die Abläufe für technische Unterlagen, Konformitätserklärung und Änderungsbewertung bestehen bereits und lassen sich erweitern. Wie diese übrigen Nachweise ablaufen und wie viel Vorlauf sie brauchen, behandeln wir unter EMV in der Entwicklung.
Ein Hinweis zur Planung, der sich wiederholt bewährt hat: Die Sicherheitsanforderungen gehören in dieselbe Liste wie die übrigen Nachweise und in denselben Zeitplan. Sie getrennt zu führen ist der zuverlässigste Weg, sie zu vergessen — weil sie dann niemandem gehören, der ohnehin auf die Liste sieht.
Was Sie von anderen erben
Ein erheblicher Teil dessen, wofür Sie verantwortlich sind, stammt nicht von Ihnen: Funkstapel, Betriebssystem, Verschlüsselungsbibliothek, Treiber, ein zugekauftes Kommunikationsmodul. Die Verantwortung geht dadurch nicht über.
Was daraus folgt, betrifft die Auswahl der Zulieferer:
- Fragen, wie lange der Bestandteil gepflegt wird. Ein Modul, für das es nach drei Jahren keine Aktualisierungen mehr gibt, begrenzt Ihre Zusage.
- Fragen, wie Sie von Schwachstellen erfahren. Gibt es eine Benachrichtigung, oder müssen Sie selbst nachsehen?
- Fragen, ob eine Bestandsliste mitgeliefert wird. Ein Modul, dessen Inhalt unbekannt ist, macht Ihre eigene Liste unvollständig.
- In den Vertrag aufnehmen, was im Fall einer Schwachstelle geschieht und innerhalb welcher Frist.
- Einen Ausweichpfad bedenken. Was tun Sie, wenn der Zulieferer nicht behebt?
Der letzte Punkt ist unbequem und praktisch bedeutsam. Bei einem zugekauften Modul, dessen Hersteller eine Schwachstelle nicht behebt, bleiben nur unangenehme Möglichkeiten: die betroffene Fähigkeit abschalten, das Modul austauschen oder das Risiko tragen und es dokumentieren. Diese Lage vorher zu bedenken verändert die Auswahl des Zulieferers.
Produkte, die bereits im Feld sind
Die unbequemste Frage: Was ist mit dem, was schon verkauft wurde?
Die rechtliche Einordnung hängt vom Einzelfall ab und gehört fachlich geprüft. Unabhängig davon lohnt sich eine praktische Bestandsaufnahme, und sie lässt sich in einem Tag machen:
- Welche Produkte sind im Feld, in welchen Ständen, in welchen Stückzahlen?
- Welche davon lassen sich aktualisieren, und über welchen Weg?
- Welche Fremdbestandteile stecken darin, und sind bekannte Schwachstellen darunter?
- Welche haben ein gemeinsames Auslieferungskennwort oder eine offene Fehlersuchschnittstelle?
- Bis wann sagen wir Unterstützung zu, und ist das einhaltbar?
Das Ergebnis ist regelmäßig unangenehm und trotzdem wertvoll, weil es die Reihenfolge der Maßnahmen bestimmt. Häufig zeigt sich, dass ein kleiner Teil der Flotte den größten Teil des Risikos trägt — und dass sich dieser Teil mit vertretbarem Aufwand behandeln lässt.
Wo ein Aktualisierungsweg vollständig fehlt, ist die ehrliche Auskunft häufig, ihn in die nächste Hardwarefassung aufzunehmen und für die bestehende Flotte einen Wartungsablauf oder ein Austauschangebot vorzusehen. Was sich technisch nachrüsten lässt und was nicht, behandeln wir unter Gerätesicherheit und Aktualisierung über die Luft.
Was es kostet
| Posten | Art | Anmerkung |
|---|---|---|
| Aktualisierungsweg bauen | einmalig je Produktfamilie | Der größte einmalige Posten; berührt Hardware und Software |
| Gerätekennung in der Fertigung | einmalig plus je Stück | Prüfstation und Ablauf; geringe Kosten je Gerät |
| Bestandsliste automatisieren | einmalig | Tage, nicht Wochen — und danach kostenlos |
| Risikobetrachtung | einmalig, fortzuschreiben | Wenige Tage, wenn sie fokussiert bleibt |
| Beobachtung der Schwachstellen | laufend | Weitgehend automatisierbar; die Bewertung nicht |
| Behebungen und Ausrollen | laufend | Der Posten, der über Jahre summiert am größten ist |
| Meldewege und Zuständigkeit | laufend | Gering im Aufwand, unverzichtbar in der Wirkung |
| Zertifizierung, wo verlangt | einmalig je Produkt | Nur, wenn Kunden oder Ausschreibungen es fordern |
Die vorletzte Zeile ist diejenige, die in Kalkulationen fehlt. Ein Produkt zehn Jahre lang sicherheitstechnisch zu pflegen bedeutet, dass über diese Zeit jemand verfügbar sein muss, der Meldungen bewertet, behebt und ausrollt — und dieser Posten hört nicht auf, wenn das Produkt nicht mehr verkauft wird. Wer ihn beim Preis nicht berücksichtigt, finanziert ihn später aus der Marge.
Die Flotte auf wenigen Ständen halten
Eine Maßnahme, die die laufenden Kosten dieser Pflichten stärker senkt als jede andere und die selten bewusst getroffen wird: dafür zu sorgen, dass die Geräte im Feld nicht auf beliebig vielen Ständen laufen.
Der Zusammenhang ist einfach. Muss eine Behebung für sechs verschiedene Stände bereitgestellt werden, entstehen sechs Bauvorgänge, sechs Prüfdurchläufe und sechs Auslieferungen — für dieselbe Korrektur. Bei zwei Ständen ist derselbe Vorgang ein Drittel so aufwendig, und zwar dauerhaft.
Was dafür hilft:
- Geräte, die längere Zeit offline waren, aufholen lassen, statt sie auf ihrem alten Stand zu belassen.
- Einen Weg vom sehr alten zum aktuellen Stand vorsehen, ohne Zwischenschritte — das erspart die Pflege der Zwischenstände.
- Nicht jede Kleinigkeit ausrollen. Jede zusätzliche Fassung im Feld erhöht die Streuung; sinnvoller ist, Änderungen zu bündeln.
- Hardwarefassungen möglichst mit demselben Stand versorgen, mit Unterscheidungen zur Laufzeit statt getrennten Abbildern.
- Sichtbar machen, wie die Flotte verteilt ist. Eine einfache Auswertung nach Stand zeigt das Problem, bevor es teuer wird.
Der vierte Punkt ist der wirksamste und wird beim Entwurf entschieden. Ein Abbild, das beim Start erkennt, auf welcher Hardwarefassung es läuft, und sich entsprechend verhält, ersetzt zwei oder drei getrennte Abbilder — mit allem, was daran hängt: getrennte Prüfungen, getrennte Bestandslisten, getrennte Auslieferungen und die Gefahr, das falsche auf das falsche Gerät zu bringen.
Diese Entscheidung kostet in der Entwicklung etwas mehr Sorgfalt und zahlt sich über die gesamte Lebensdauer aus — besonders dann, wenn die Zahl der Hardwarefassungen über die Jahre wächst, was sie in aller Regel tut.
Meldungen, und der Teil mit der Uhr
Der Teil dieser Anforderungen, der den größten Unterschied zur bisherigen Praxis bedeutet: Bei bestimmten Vorfällen bestehen Meldepflichten mit kurzen Fristen — insbesondere dann, wenn eine Schwachstelle aktiv ausgenutzt wird.
Ob diese Fristen eingehalten werden, entscheidet sich nicht im Ereignisfall, sondern vorher. Folgendes muss stehen:
- Wer entscheidet, dass ein Vorfall meldepflichtig ist — benannt, mit Vertretung, auch am Wochenende erreichbar.
- Woran es erkannt wird. Ein Maßstab, der vorher festgelegt wurde, statt einer Einschätzung unter Druck.
- Wohin gemeldet wird, in welcher Form und mit welchen Angaben.
- Was in der ersten Meldung stehen muss, wenn noch nicht alles bekannt ist — denn die Frist läuft, auch wenn die Untersuchung nicht abgeschlossen ist.
- Wer die Kunden informiert, wann und mit welchem Wortlaut.
- Eine Aufzeichnung des gesamten Ablaufs, weil sie später verlangt wird.
Der vierte Punkt ist derjenige, der in der Praxis am meisten Sorgen macht und der sich am leichtesten vorbereiten lässt: eine Vorlage, die man ausfüllt, mit den Feldern, die gebraucht werden, und mit der ausdrücklichen Möglichkeit, Unbekanntes als unbekannt zu kennzeichnen. Eine solche Vorlage einmal zu erstellen dauert eine Stunde und erspart im Ereignisfall die schlimmste Art von Zeitdruck.
Unterstützungszeiträume, die Zusage, die niemand gern macht
Die Anforderung, einen Zeitraum zu nennen, ist die, die in Unternehmen am meisten Widerstand auslöst — weil sie eine Verpflichtung ist, die sich nicht relativieren lässt.
Was in die Überlegung gehört:
- Die erwartete Nutzungsdauer. Ein Industriegerät, das fünfzehn Jahre in einer Anlage steht, lässt sich nicht mit drei Jahren begründen.
- Die Verfügbarkeit der Bestandteile. Ihre Zusage kann nicht länger sein als die Ihrer Zulieferer — oder Sie müssen den Unterschied selbst tragen.
- Die Kosten. Jedes zusätzliche Jahr bedeutet Bereitschaft, Prüfaufwand und gelegentlich Behebungen an einem Stand, den niemand mehr kennt.
- Die Zahl der zu pflegenden Stände. Jede zusätzlich gepflegte Fassung vervielfacht den Prüfaufwand — ein Grund, die Flotte auf wenigen Ständen zu halten.
- Der Wettbewerb. Ein längerer Zeitraum ist ein Verkaufsargument, und zwar eines, das bei gewerblichen Kunden zählt.
Unser Rat ist, den Zeitraum nach der zweiten Zeile zu bemessen und ihn dann tatsächlich einzuhalten — eine kürzere, eingehaltene Zusage ist mehr wert als eine lange, die nach vier Jahren still aufgegeben wird. Und die technische Fähigkeit dazu gehört vorher geprüft: Eine Zusage über zehn Jahre bei einem Produkt, dessen Aktualisierungsweg nicht trägt, ist nicht einhaltbar.
IEC 62443 in der Praxis
Die Normenreihe für industrielle Automatisierung wird in Ausschreibungen zunehmend genannt, und sie wird dabei regelmäßig missverstanden. Drei Klarstellungen helfen.
Erstens: Sie betrachtet eine Anlage, nicht ein Gerät. Ein einzelnes Produkt kann die Anforderungen einer Anlage nie allein erfüllen — es liefert Bausteine, mit denen ein Integrator eine Anlage baut, die einer Anforderungsstufe genügt. Eine Aussage wie „unser Gerät ist 62443-konform“ ist deshalb unpräzise; präzise wäre, welchen Teil der Reihe es erfüllt und welche Anforderungsstufe es unterstützt.
Zweitens: Die Reihe ist nach Rollen gegliedert. Für Gerätehersteller sind vor allem zwei Teile einschlägig — der zu den technischen Anforderungen an ein Gerät und der zum Entwicklungsprozess. Der zweite verlangt weniger eine Produkteigenschaft als einen nachvollziehbaren Ablauf: Anforderungen erheben, Bedrohungen betrachten, sicher entwickeln, prüfen, Schwachstellen behandeln, Aktualisierungen liefern.
Drittens: Die Anforderungsstufen sind nach der Art des Angreifers abgestuft — vom zufälligen Fehlgebrauch über gezielte Angriffe mit einfachen Mitteln bis zu solchen mit erheblichen Mitteln. Welche Stufe gefordert wird, bestimmt der Betreiber für seine Anlage, nicht der Gerätehersteller.
Für einen Gerätehersteller, dessen Kunden diese Norm nennen, ist die praktische Frage daher: Welche Fähigkeiten muss das Gerät bieten, damit ein Integrator damit eine Anlage der geforderten Stufe bauen kann? Das ist eine überschaubare Liste — Benutzerverwaltung, Rollen, Protokollierung, verschlüsselte Übertragung, Aktualisierbarkeit, sichere Voreinstellung — und sie überschneidet sich weitgehend mit dem, was ohnehin verlangt wird.
Was in die technischen Unterlagen gehört
Ein Teil dieser Anforderungen schlägt sich in einer Sammlung von Unterlagen nieder, die vorzuhalten und auf Verlangen vorzulegen ist. Sie nachträglich zu erstellen ist mühsam; sie während der Entwicklung mitzuführen kostet wenig.
| Unterlage | Entsteht bei | Fortschreibung |
|---|---|---|
| Produktbeschreibung mit vorgesehener Verwendung | Anforderungserhebung | bei wesentlichen Änderungen |
| Risikobetrachtung | Entwurf | bei neuen Schnittstellen oder Einsatzfeldern |
| Bestandsliste der Software | jedem Bauvorgang | automatisch, je Stand |
| Beschreibung des Aktualisierungswegs | Entwurf | selten |
| Prüfberichte zu den Sicherheitseigenschaften | Prüfphase | je Stand |
| Verfahren zur Schwachstellenbehandlung | einmalig | bei Änderungen im Ablauf |
| Aufzeichnung der Auslieferungen | laufend | fortlaufend |
| Angabe des Unterstützungszeitraums | Markteinführung | nicht verkürzbar |
Die dritte und die siebte Zeile sind diejenigen, die sich am besten automatisieren lassen und in der Praxis am häufigsten fehlen. Eine Bestandsliste, die bei jedem Bauvorgang entsteht und mit dem Stand archiviert wird, kostet nach der Einrichtung nichts. Eine Aufzeichnung, welches Gerät wann welchen Stand erhalten hat, fällt beim Ausrollen ohnehin an — sie muss nur aufbewahrt werden.
Ein Hinweis zur letzten Zeile: Ein einmal genannter Unterstützungszeitraum lässt sich nicht nachträglich verkürzen. Das ist ein Grund, ihn beim ersten Mal sorgfältig zu bemessen — und einer, ihn eher konservativ anzusetzen und später zu verlängern, was jederzeit möglich ist.
Wenn ein Zulieferer die Zusage begrenzt
Eine Lage, die häufiger eintritt als erwartet und für die es keine bequeme Lösung gibt: Sie sagen zehn Jahre Unterstützung zu, und der Hersteller Ihres Funkmoduls pflegt seinen Softwarestand noch vier.
Vier Wege stehen dann offen, und jeder hat einen Preis:
- Den Bestandteil selbst pflegen, sofern der Quelltext verfügbar ist. Das setzt voraus, dass jemand im Haus ihn versteht — bei einem Funkstapel eine ernsthafte Anforderung.
- Auf einen anderen Bestandteil wechseln, dessen Hersteller länger zusagt. Das ist am saubersten und bedeutet eine Änderung an Hardware und Prüfung.
- Die betroffene Fähigkeit begrenzen, sodass eine Schwachstelle darin weniger wiegt — etwa indem eine Schnittstelle abgeschaltet wird, die ohnehin selten gebraucht wird.
- Das Risiko tragen und dokumentieren, mit einer Begründung, die einer Nachfrage standhält.
Der vierte Weg ist legitim und wird häufiger gewählt, als offen zugegeben wird. Wichtig ist, dass er bewusst gewählt und festgehalten wird — nicht, dass er sich aus Unkenntnis ergibt. Der Unterschied zeigt sich, wenn jemand fragt.
Die beste Vorsorge liegt allerdings weiter vorn, nämlich in der Auswahl: Die Frage nach der Pflegedauer gehört in die Anfrage an den Zulieferer, und die Antwort gehört in den Vertrag. Ein Modul, dessen Hersteller diese Frage nicht beantworten kann, ist für ein Produkt mit langer Lebensdauer ungeeignet — unabhängig davon, wie gut es technisch ist.
Wer das im Unternehmen verantwortet
Die häufigste Ursache dafür, dass diese Anforderungen liegenbleiben, ist keine fachliche, sondern eine organisatorische: Sie fallen zwischen die Zuständigkeiten.
Die Entwicklung baut das Produkt und ist mit dem nächsten beschäftigt, wenn eine Meldung eingeht. Das Qualitätswesen kennt Konformität als einmaligen Vorgang. Der Vertrieb macht Zusagen, ohne ihre Kosten zu kennen. Die IT-Abteilung fühlt sich für das Firmennetz zuständig und nicht für ein Produkt beim Kunden.
Was gebraucht wird, ist eine benannte Zuständigkeit mit drei Befugnissen:
- Entscheiden dürfen, ob ein Vorfall meldepflichtig ist und ob eine außerplanmäßige Auslieferung stattfindet.
- Zeit haben, und zwar im Kalender — nicht als Zusatzaufgabe neben einem Projekt.
- Gehört werden, wenn eine Produktentscheidung die Zusagen berührt.
In mittelständischen Unternehmen ist das selten eine eigene Stelle, und das muss es auch nicht sein. Es muss aber jemand sein, und diese Person sollte es wissen. Eine Zuständigkeit, die nur im Organigramm steht, hält keine Frist ein.
Was Kunden inzwischen fragen
Unabhängig von den Regelwerken hat sich verändert, was in Ausschreibungen und Lieferantenbewertungen gefragt wird. Diese Fragen kommen inzwischen auch von mittelständischen Kunden, und sie zu beantworten ist eine Voraussetzung für den Auftrag.
- „Wie lange liefern Sie Sicherheitsaktualisierungen?“ Die häufigste Frage, und sie verlangt eine Zahl, keine Absichtserklärung.
- „Über welchen Weg kommen sie zu uns?“ Über die Luft, über eine Wartungsschnittstelle, oder gar nicht?
- „Welche Fremdsoftware ist enthalten?“ Zunehmend wird die Bestandsliste unmittelbar mitgeliefert verlangt.
- „Wie erfahren wir von einer Schwachstelle?“ Gibt es eine Benachrichtigung, oder müssen wir Ihre Seite beobachten?
- „Wie melden wir Ihnen eine?“ Eine Anschrift, die nicht der allgemeine Vertrieb ist.
- „Welche Voreinstellungen hat das Gerät?“ Gemeinsame Kennwörter sind hier das häufigste Ausschlusskriterium.
- „Welche Anforderungsstufe unterstützt es?“ Wo industrielle Anlagen betroffen sind.
Bemerkenswert an dieser Liste ist, dass sie sich weitgehend mit den regulatorischen Anforderungen deckt. Wer sie erfüllt, beantwortet beides zugleich — und das ist das nützlichste Argument gegenüber einer Geschäftsführung, die den Aufwand als reine Pflichterfüllung wahrnimmt.
Ein zweiter Punkt, der sich in Gesprächen bewährt: Diese Fragen zu beantworten, bevor sie gestellt werden, wirkt. Ein Datenblatt, das den Unterstützungszeitraum nennt, eine Produktseite, die den Meldeweg zeigt, und eine Bestandsliste, die auf Anfrage binnen eines Tages vorliegt — das unterscheidet einen Lieferanten von den übrigen, und zwar in einer Weise, die sich mit Technik allein nicht erreichen lässt.
Womit anfangen
Für ein Unternehmen, das hier bei null beginnt, ist die Reihenfolge wichtiger als die Vollständigkeit. Bewährt hat sich diese:
- Einen Meldeweg veröffentlichen und jemanden benennen, der ihn liest. Ein Nachmittag Aufwand, und es ist die Maßnahme mit dem besten Verhältnis von Aufwand zu Wirkung.
- Die Bestandsliste automatisieren, für den aktuellen Stand, und rückwirkend für die Stände im Feld, soweit möglich.
- Die Auslieferungskennwörter prüfen. Gibt es ein gemeinsames? Das ist die häufigste und am leichtesten behebbare Schwachstelle.
- Die Fehlersuchschnittstellen prüfen, in der Serie, an einem tatsächlich ausgelieferten Gerät.
- Den Aktualisierungsweg bewerten. Gibt es einen, trägt er, und wie lange braucht er für die Flotte?
- Die Risikobetrachtung schreiben, für das wichtigste Produkt, auf wenigen Seiten.
- Den Unterstützungszeitraum festlegen, kalkulieren und veröffentlichen.
- Erst danach an Zertifizierungen denken, falls sie verlangt werden.
Die ersten vier Schritte sind zusammen eine Frage von Wochen und schließen den überwiegenden Teil dessen, was bei einer Prüfung auffällt. Der fünfte ist der aufwendige — und er ist derjenige, der entscheidet, ob die übrigen Anforderungen überhaupt erfüllbar sind.
Ein durchgespielter Fall
Ein Hersteller von Messgeräten für die Gebäudetechnik, rund achttausend Geräte im Feld, drei Hardwarefassungen, mit der Frage, was zu tun ist.
Die Bestandsaufnahme über zwei Tage ergab drei Befunde. Erstens: Alle Geräte teilten ein gemeinsames Auslieferungskennwort für die Einrichtungsoberfläche. Zweitens: Die neueste Hardwarefassung hatte einen Aktualisierungsweg, die beiden älteren nicht. Drittens: Niemand wusste, welche Fassung der verwendeten Verschlüsselungsbibliothek in welchem Stand steckte.
Die Reihenfolge der Maßnahmen ergab sich daraus von selbst. Zuerst wurde der Meldeweg eingerichtet und veröffentlicht — ein Nachmittag. Dann wurde die Bestandsliste automatisiert und rückwirkend für die ausgelieferten Stände erstellt, soweit die Übersetzungsstände noch verfügbar waren; bei einem Stand war das nicht mehr der Fall, was selbst eine Erkenntnis war. Dann wurde für die neueste Fassung ein Stand mit individuellen Kennwörtern ausgeliefert.
Für die beiden älteren Fassungen gab es keine gute Lösung. Entschieden wurde, den Unterstützungszeitraum für sie zu benennen und auslaufen zu lassen, den Kunden ein Austauschangebot zu machen und die verbleibende Zeit mit einer Empfehlung zur Netztrennung zu begleiten. Das war unbefriedigend und ehrlich — und es war deutlich besser als die Alternative, nämlich nichts zu sagen.
Bemerkenswert an diesem Fall ist, dass der größte Teil des Aufwands nicht in der Technik lag, sondern in der Entscheidung über die alten Fassungen — und dass diese Entscheidung, einmal getroffen, die Lage deutlich entspannte.
Behauptungen, die eine Rückfrage lohnen
- „Wir sind 62443-zertifiziert.“ Rückfrage: Welcher Teil der Reihe, welche Anforderungsstufe, und bezogen auf ein Produkt oder einen Entwicklungsprozess?
- „Unser Gerät ist CRA-konform.“ Rückfrage: Wie wird das nachgewiesen, und wie lange sagen Sie Sicherheitsaktualisierungen zu?
- „Verschlüsselung ist eingebaut.“ Rückfrage: Wird die Gegenstelle geprüft, oder wird nur verschlüsselt? Ohne Prüfung der Gegenstelle nützt die Verschlüsselung wenig.
- „Aktualisierungen sind möglich.“ Rückfrage: Über welchen Weg, mit welcher Prüfung der Herkunft, und was geschieht bei einem Abbruch?
- „Wir liefern eine Bestandsliste.“ Rückfrage: Für welchen Stand, in welchem Format, und wird sie bei jeder Auslieferung neu erzeugt?
- „Das betrifft uns nicht, wir verkaufen an Unternehmen.“ Rückfrage: Auf welcher Grundlage — und was verlangen Ihre Kunden in Ausschreibungen?
Keine dieser Rückfragen ist unfreundlich. Ein Anbieter, der sie klar beantwortet, ist der richtige; einer, der ausweicht, hat geantwortet.
Kleines Glossar
| Begriff | Was gemeint ist |
|---|---|
| Bestandsliste der Software | Verzeichnis aller enthaltenen Fremdbestandteile mit Versionen und Herkunft |
| Meldeweg für Schwachstellen | Veröffentlichter Weg, auf dem jemand Sie erreichen kann |
| Unterstützungszeitraum | Der Zeitraum, für den Sicherheitsaktualisierungen zugesagt sind |
| Sichere Voreinstellung | Das Gerät ist im Auslieferungszustand nicht offen konfiguriert |
| Gesicherter Start | Prüfung der Software beim Start gegen eine unveränderliche Vertrauenswurzel |
| Anforderungsstufe | Abstufung nach der Art des Angreifers, gegen den geschützt wird |
| Wesentliche Änderung | Eine Änderung am Produkt, die eine erneute Bewertung auslöst |
| Technische Unterlagen | Die Sammlung, die die Konformität belegt und vorzuhalten ist |
Was typischerweise schiefgeht
- Die Anforderungen als Dokumentationsaufgabe behandeln. Die wichtigsten davon berühren den Entwurf.
- Kein Aktualisierungsweg. Ohne ihn ist der Rest nicht erfüllbar.
- Die Bestandsliste von Hand pflegen. Nach zwei Ständen ist sie falsch.
- Keinen Meldeweg veröffentlichen. Meldungen gehen dann anderswohin.
- Zuständigkeit nicht benennen. Die Fristen sind zu kurz für eine Klärung im Ereignisfall.
- Einen Unterstützungszeitraum zusagen, der nicht kalkuliert ist. Er wird nach vier Jahren still aufgegeben.
- Zulieferer nicht nach ihrer Pflege fragen. Ihre Zusage kann nicht länger sein als deren.
- Nur an neue Produkte denken. Die Flotte im Feld trägt das größere Risiko.
Wenn Sie eines mitnehmen
Der wesentliche Unterschied zu allem, was Sie bisher an Konformität kennen, ist die Dauer. Ein Konformitätszeichen wird einmal erworben; diese Pflichten laufen über die gesamte Lebensdauer des Produkts und enden nicht damit, dass Sie es nicht mehr verkaufen.
Daraus folgt eine einzige technische Voraussetzung, aus der alles andere entsteht: ein Aktualisierungsweg, dem man trauen kann. Ohne ihn lassen sich die Anforderungen nicht erfüllen, mit ihm werden sie zu einer Frage von Abläufen und Zuständigkeiten — und die sind vergleichsweise einfach einzurichten. Wie er gebaut wird, beschreiben wir unter Gerätesicherheit und Aktualisierung über die Luft. Wer heute ein Produkt entwirft und nur eine einzige Entscheidung aus diesem Beitrag mitnimmt, sollte es diese sein lassen: Sehen Sie den Aktualisierungsweg vor, auch wenn Sie ihn zunächst nicht brauchen. Er lässt sich später kaum nachrüsten, und ohne ihn ist jede weitere Zusage eine, die Sie nicht halten können.
Wie wir dabei unterstützen
Wir bauen die technischen Voraussetzungen: einen Aktualisierungsweg mit Signaturprüfung und Rückweg, eine Gerätekennung samt Einbringung in der Fertigung, eine sichere Voreinstellung ohne gemeinsame Kennwörter, die automatische Erzeugung der Bestandsliste beim Bauen und die Prüfungen, die zeigen, dass das alles trägt. Dazu die Risikobetrachtung in einer Form, die einer Nachfrage standhält, und die Unterlagen, die dazugehören.
Bei Produkten, die bereits im Feld sind, machen wir die Bestandsaufnahme und sagen, was sich nachrüsten lässt und was nicht. Die rechtliche Einordnung Ihres Produkts und die geltenden Fristen prüfen wir nicht — dafür brauchen Sie fachkundige Beratung, und wir arbeiten mit deren Ergebnis.
Weiterführend: Gerätesicherheit und Aktualisierung über die Luft, EMV in der Entwicklung, Cloud-Backend und Auswertungen und IoT-Anbindung wählen. Die englischsprachige Fassung finden Sie unter Security regulation for connected products.
Häufige Fragen
Was Auftraggeber vorab fragen
Betrifft uns der Cyber Resilience Act?
Wenn Sie ein Produkt mit digitalen Bestandteilen auf dem europäischen Markt bereitstellen, mit hoher Wahrscheinlichkeit ja — der Geltungsbereich ist breit angelegt und umfasst Hardware mit Software ebenso wie reine Software. Ausgenommen sind einige Bereiche, die bereits eigenen Regelwerken unterliegen, etwa Medizinprodukte und Fahrzeuge. Die Einstufung Ihres konkreten Produkts und die geltenden Fristen sollten Sie fachlich prüfen lassen; was sich unabhängig davon sagen lässt, ist, dass die Anforderungen an Aktualisierbarkeit, Schwachstellenbehandlung und Dokumentation den Entwurf berühren und nicht nachträglich erfüllt werden können.
Wozu dient eine Bestandsliste der Software?
Sie beantwortet die Frage, was in Ihrem Produkt an fremder Software steckt — mit Namen, Versionen und Herkunft. Das brauchen Sie aus zwei Gründen. Erstens, um eine gemeldete Schwachstelle in einem Bestandteil binnen Stunden statt Wochen bewerten zu können: Betrifft sie uns, welche ausgelieferten Stände, und ist der betroffene Teil überhaupt in Benutzung? Zweitens, weil sie inzwischen von Kunden und Aufsichtsstellen verlangt wird. Erzeugen lässt sie sich weitgehend automatisch beim Bauen — nachträglich für einen drei Jahre alten Stand zu erstellen ist dagegen mühsam.
Wie lange müssen wir ein Produkt unterstützen?
Die Regelwerke verlangen, dass Sie einen Zeitraum nennen und einhalten, und sie knüpfen ihn an die erwartete Nutzungsdauer des Produkts. Für langlebige Industriegeräte bedeutet das deutlich mehr als für Verbraucherelektronik. Wichtiger als die genaue Zahl ist, dass sie bewusst festgelegt, kalkuliert und veröffentlicht wird — und dass die technische Fähigkeit dazu besteht. Eine Zusage über zehn Jahre bei einem Produkt ohne Aktualisierungsweg ist nicht einhaltbar.
Müssen wir uns nach IEC 62443 zertifizieren lassen?
Meist nicht als Pflicht, häufig aber als Anforderung Ihrer Kunden. Die Normenreihe beschreibt einen Rahmen für industrielle Automatisierung und richtet sich an Betreiber, Integratoren und Hersteller zugleich; für Gerätehersteller ist vor allem der Teil zu den Produktanforderungen und der zum Entwicklungsprozess einschlägig. Eine Zertifizierung lohnt sich, wenn Ausschreibungen sie verlangen. Unabhängig davon ist es sinnvoll, sich an den dort beschriebenen Anforderungsstufen zu orientieren, weil sie eine brauchbare Gliederung dessen liefern, was ein Gerät können sollte.
Wir verkaufen an Unternehmen. Sind Verbrauchernormen für uns wichtig?
Ja, häufiger als erwartet. Die Grundanforderungen aus dem Verbraucherbereich — keine allgemeingültigen Auslieferungskennwörter, ein Meldeweg für Schwachstellen, ein genannter Unterstützungszeitraum — sind inzwischen der Maßstab, an dem auch gewerbliche Kunden messen. Hinzu kommt, dass die Grenze in der Praxis unscharf ist: Ein Gerät, das in einem Gewerbebetrieb steht, kann dieselbe Bauart haben wie eines im Haushalt. Diese Grundanforderungen zu erfüllen ist der geringste Aufwand mit dem größten Nutzen.
Was passiert, wenn in unserem Produkt eine Schwachstelle gefunden wird?
Dann greift ein Ablauf, der vorher eingerichtet sein muss: Meldung annehmen, bestätigen, bewerten, beheben, ausrollen, bekanntgeben. Neu ist daran, dass für bestimmte Fälle — insbesondere für aktiv ausgenutzte Schwachstellen — kurze Meldefristen gegenüber den Behörden gelten. Diese Fristen sind so bemessen, dass sie sich nur einhalten lassen, wenn Zuständigkeiten, Bewertungsmaßstäbe und Meldewege vorher festgelegt wurden. Wer erst im Ereignisfall klärt, wer zuständig ist, hält sie nicht ein.
Gilt das auch für Produkte, die wir bereits verkaufen?
Die Übergangsregelungen unterscheiden zwischen Produkten, die neu in Verkehr gebracht werden, und solchen, die bereits auf dem Markt sind — und die Einzelheiten hängen am konkreten Fall und an wesentlichen Änderungen am Produkt. Unabhängig von der rechtlichen Einordnung lohnt sich eine praktische Betrachtung: Ein Produkt im Feld, für das Sie keine Sicherheitsaktualisierung ausliefern können, ist ein Risiko, das unabhängig von Fristen besteht. Die Frage, was sich an der bestehenden Flotte noch nachrüsten lässt, gehört daher früh geklärt.
Was übernehmen Sie dabei?
Wir bauen die technischen Voraussetzungen: einen Aktualisierungsweg, dem man trauen kann, eine Gerätekennung, eine sichere Voreinstellung ohne gemeinsame Kennwörter, die automatische Erzeugung der Bestandsliste beim Bauen und die Prüfungen, die zeigen, dass das alles trägt. Dazu die Risikobetrachtung in einer Form, die einer Nachfrage standhält, und die Unterlagen, die dazugehören. Die rechtliche Einordnung Ihres Produkts und die Fristen prüfen wir nicht — dafür brauchen Sie fachkundige Beratung, und wir arbeiten mit deren Ergebnis.
Wo steht Ihr Produkt heute?
Beschreiben Sie kurz, um welches Produkt es geht, wie viele Geräte im Feld sind und ob ein Aktualisierungsweg besteht. Eine Bestandsaufnahme ist meist an zwei Tagen gemacht und ordnet die Reihenfolge der Maßnahmen.